Ciberataque a sistemas de refrigeração em França expõe riscos da tecnologia operacional
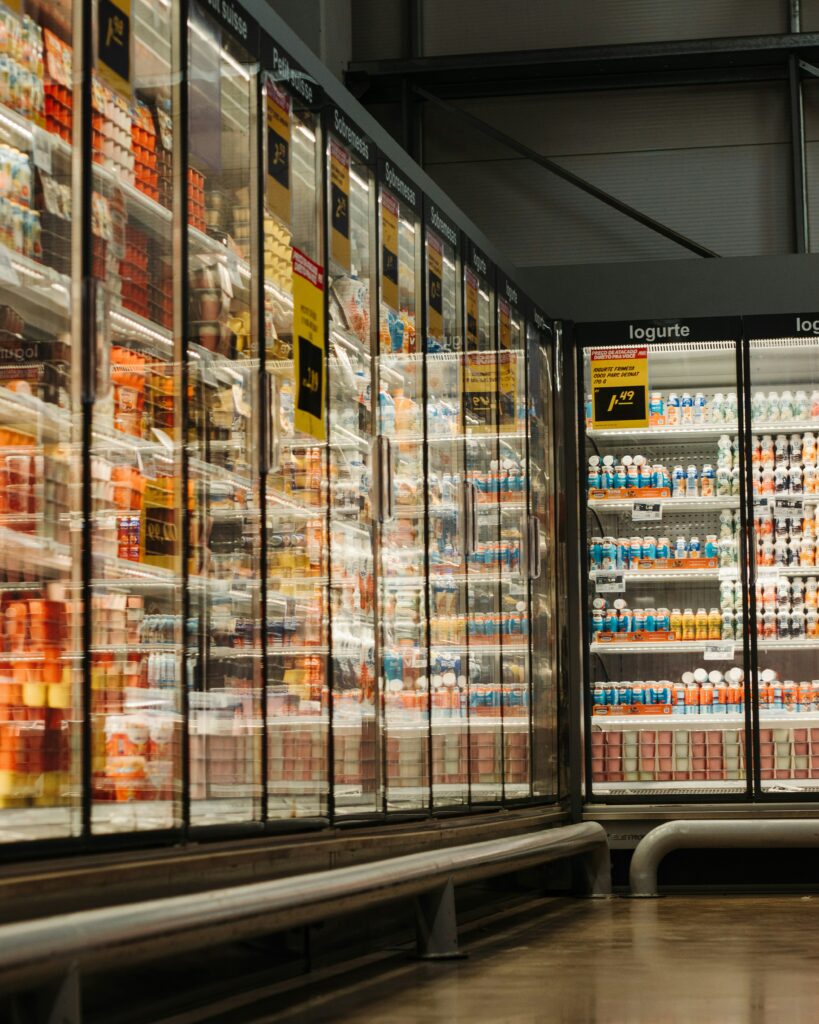
O ciberataque que comprometeu sistemas de refrigeração de centenas de supermercados em França mostra como uma intrusão informática pode ultrapassar os computadores e chegar diretamente à operação física das empresas. Várias lojas registaram problemas nos sistemas de frio e perdas de produtos frescos e congelados, depois de atacantes terem conseguido interferir remotamente com os equipamentos, segundo um comunicado divulgado esta quarta-feira pela ESET, empresa europeia de cibersegurança.
Em Portugal, não há, até ao momento, registo de perturbações semelhantes entre os associados da Associação Portuguesa de Empresas de Distribuição (APED). Em resposta ao Jornal Económico por email, a associação afirmou que “não há registo, entre os associados da APED, de perturbações no funcionamento das operações, nem paralelo com o que se verificou em França”.
O ataque francês colocou em evidência os riscos associados à chamada tecnologia operacional, ou OT (Operational Technology), utilizada para monitorizar ou controlar equipamentos e processos físicos. Estes sistemas estão presentes em áreas como refrigeração e climatização, mas também em linhas de produção, armazéns, edifícios e operações logísticas.
Segundo a ESET, à medida que estes equipamentos passam a estar ligados às redes empresariais e a permitir gestão remota, uma falha de segurança pode deixar de afetar apenas informação ou serviços digitais e interferir diretamente com a atividade da organização.
O CERT-FR, a equipa francesa de resposta a incidentes de cibersegurança, confirmou em comunicado que vários controladores remotos utilizados em instalações de refrigeração foram comprometidos e alertou que permitir o acesso direto pela Internet aos painéis de gestão destes equipamentos contraria as boas práticas de segurança, de acordo com a ESET. Entre os equipamentos identificados estão controladores da Danfoss, Copeland e Dixell.
Vulnerabilidades conhecidas
O caso ganha particular relevância porque algumas das vulnerabilidades exploradas estavam identificadas e já tinham sido disponibilizadas correções.
Segundo a ESET, no caso dos controladores Danfoss AK-SM8xxA foram corrigidas em 2025 falhas que poderiam permitir contornar mecanismos de autenticação, executar código remotamente ou provocar a indisponibilidade do sistema.
“Este incidente mostra de forma muito concreta que o risco de cibersegurança não termina nos dados”, afirma Benoit Grunemwald, Evangelista de Cibersegurança da ESET França, citado no comunicado. “Quando um sistema que controla refrigeração, aquecimento ou produção é comprometido, o impacto chega diretamente à operação”, acrescenta, referindo perdas de produtos, interrupções e custos.
Para o especialista, a questão passa pela gestão dos ativos, aplicação de atualizações, controlo dos acessos remotos e supervisão dos fornecedores. “A cibersegurança destes sistemas tem de ser tratada como um risco operacional e de gestão, e não apenas como um assunto da equipa de informática”, defende.
A ESET recomenda que as empresas identifiquem os sistemas OT de que depende a operação, quem os gere, que versões utilizam e se continuam a receber suporte dos fabricantes. Defende também que os painéis de gestão não devem estar diretamente expostos à Internet.
Quando o acesso remoto é necessário, a empresa recomenda que seja limitado a redes e utilizadores autorizados e protegido através de mecanismos como VPN, filtragem de endereços e autenticação reforçada, sempre que os equipamentos o permitam.
Nos casos em que não seja possível atualizar um equipamento, a ESET aconselha medidas compensatórias, como o isolamento do sistema, a restrição dos acessos e uma monitorização reforçada.
“Importância crítica” da cibersegurança
A APED considera que a evolução dos ataques registados na Europa reforça a importância da cibersegurança ao longo da cadeia de valor.
“A natureza deliberada e a escalada destes ataques reforçam a importância crítica da cibersegurança e da resiliência operacional ao longo de toda a cadeia de valor, incluindo sistemas próprios, parceiros e fornecedores externos”, afirmou a associação ao Jornal Económico.
A APED acrescenta que os seus associados estão “cada vez mais conscientes dos riscos associados a este tipo de ataques”, tendo reforçado medidas de prevenção e mitigação de potenciais impactos e danos decorrentes de incidentes desta natureza.
A associação diz ainda que continuará a acompanhar de perto a situação, em articulação com os seus associados.
Novas regras europeias
O incidente ocorre numa altura em que a União Europeia está a reforçar as exigências de cibersegurança aplicáveis aos produtos digitais e às organizações.
Segundo a ESET, o Cyber Resilience Act (CRA) estabelece requisitos de cibersegurança para produtos com elementos digitais ao longo do seu ciclo de vida, incluindo a gestão de vulnerabilidades pelos fabricantes. O regulamento entrou em vigor em dezembro de 2024 e está a ser aplicado de forma faseada. As obrigações relativas à comunicação de vulnerabilidades ativamente exploradas começaram a aplicar-se em setembro de 2026, enquanto as principais obrigações serão aplicáveis a partir de dezembro de 2027.
A diretiva NIS2 coloca, por sua vez, a gestão do risco, a resposta a incidentes, a segurança da cadeia de fornecimento, a gestão de vulnerabilidades e a responsabilidade da gestão entre os elementos centrais da cibersegurança das entidades abrangidas, segundo a ESET.
Para a empresa, a principal lição do ataque francês vai além do cumprimento regulamentar: as organizações precisam de perceber de que sistemas digitais depende a sua capacidade para produzir, armazenar, distribuir bens ou prestar serviços e tratar essas dependências como parte do risco do próprio negócio.
Em Portugal, a APED garante que não há, até ao momento, registo de perturbações entre os seus associados comparáveis às verificadas em França. O incidente deixa, ainda assim, em evidência uma nova fronteira da cibersegurança: quando equipamentos físicos essenciais à operação estão ligados à Internet, um ataque digital pode transformar-se rapidamente num problema com consequências materiais para o negócio.
COMO PROTEGER SISTEMAS OT
A ESET recomenda às empresas quatro medidas para reduzir o risco de ataques a sistemas de tecnologia operacional:
1. Conhecer os equipamentos
Identificar todos os sistemas OT existentes, quem os gere, que versões utilizam, se continuam a ter suporte do fabricante e que processos ficam comprometidos se forem desligados.
2. Fechar o acesso direto à Internet
Os painéis de gestão não devem estar diretamente expostos à Internet. Quando o acesso remoto é necessário, deve ser limitado a redes e utilizadores autorizados e protegido, sempre que possível, por VPN, filtragem de endereços e autenticação reforçada. O CERT-FR recomenda igualmente limitar os acessos remotos.
3. Atualizar e isolar equipamentos vulneráveis
As empresas devem acompanhar os avisos dos fabricantes e instalar as correções de segurança disponíveis. Quando uma atualização não for tecnicamente possível, a ESET recomenda medidas compensatórias, como isolamento do equipamento, restrição dos acessos e monitorização reforçada.
4. Separar redes e preparar alternativas
A segmentação entre as redes de tecnologias de informação (IT) e os ambientes operacionais pode limitar a propagação de um ataque. As empresas devem também ter procedimentos manuais ou alternativas testadas para manter operações essenciais quando um sistema digital fica indisponível.
Share this content:

Publicar comentário