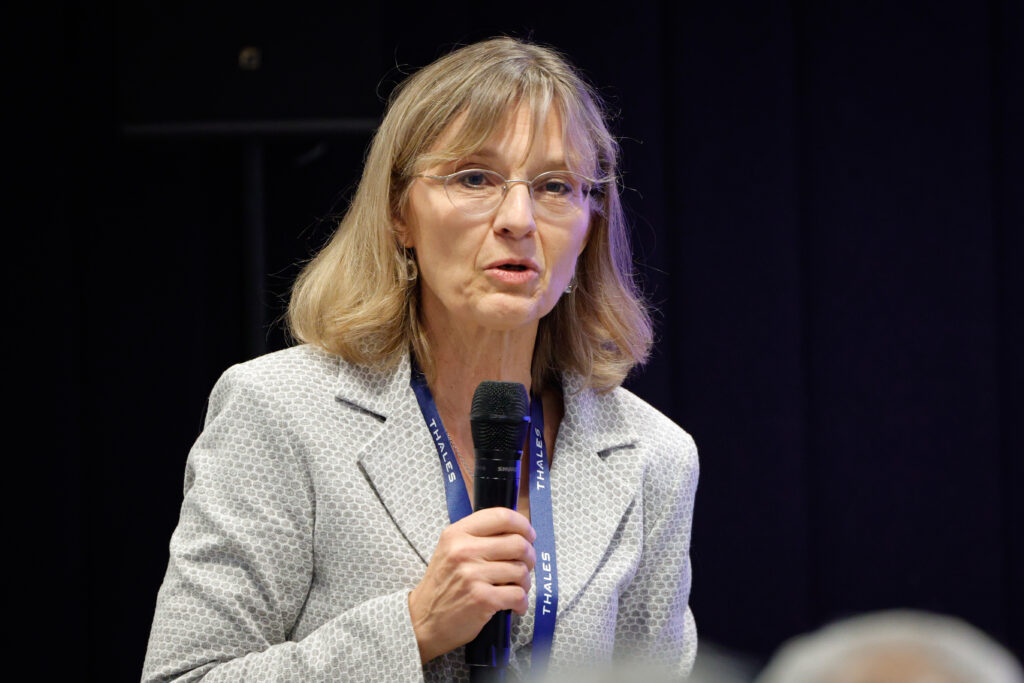
Ameaça quântica: empresas sabem do risco, mas faltam ações concretas
Como é que estão a trabalhar para ameaças que, possivelmente, só irão acontecer daqui a 10 anos?
A Thales está envolvida na computação quântica, temos especialistas a desenvolver algoritmos, o que já fazemos há muitos anos, mesmo antes de surgir o tema quântico. Quando o tema do quântico começou a surgir, lançamos aquilo a que designamos de candidatos a algoritmos e que pudessem evitar que um computador quântico quebrasse o algoritmo criptográfico. Não é um tema novo, é uma questão de construir sobre as experiências anteriores e avançar. Conseguimos ter uma visão antecipada do que as pessoas, ou seja, os especialistas mundiais, acreditam que vai acontecer quando tivermos computadores quânticos e como é que eles vão conseguir quebrar esses códigos. Podia dizer-se que é uma pressuposição, claro, porque ninguém tem absoluta certeza, mas vamos usar esses algoritmos, que são considerados mais fortes, e integrá-los nos nossos produtos atuais.
Já estão a ser implementados?
Sim, já estão implementados nos nossos produtos. Por exemplo, no que chamamos Hardware Security Module(HSM), já integra os algoritmos Post-Quantum Cryptography no processador criptográfico. É um pequeno chip muito poderoso. E é ele que gere a criptografia de acordo com essa norma. Agora, isso não chega, porque ninguém sabe verdadeiramente o que vai acontecer. A única certeza que temos: as coisas vão mudar. Por isso, mais do que ter esses algoritmos, o importante é ter o que chamamos de criptoagilidade.
O que é a criptoagilidade?
Significa que, embora hoje tenha introduzido um algoritmo naquele HSM, se a norma evoluir ou se descobrirmos que não é suficientemente forte, temos a capacidade de o atualizar. Isso é a criptoagilidade, a capacidade de atualizar o algoritmo. Assim, pode atualizar os seus produtos e passar para o seguinte. Esta vai ser uma jornada muito longa. E acredito que é preciso ter duas coisas em mente, primeiro, implementar as normas segundo o melhor conhecimento atual. E em segundo, ter produtos que possam ser atualizados. Aliás, este é um dos critérios do Cyber Resilience Act, que não se trata apenas de proteger os produtos mas de ter a capacidade de os remediar, ou seja, de os atualizar.
Porque senão, terão que se substituir todos os equipamentos…
Sim, e substituir os equipamentos de cada vez que fosse preciso fazer uma atualização, seria dispendioso ou até impossível. Pense, por exemplo, nos contadores inteligentes instalados nas redes de água e eletricidade. Estão por todo o lado, em todas as casas, em todos os edifícios, imagine ter de fazer uma atualização. Se tivesse de ir trocar fisicamente cada contador, seria um pesadelo. Por isso, a criptoagilidade é também a capacidade de fazer isso remotamente. Podemos enviar a atualização como a Tesla faz. É o mesmo princípio. Atualiza-se o sistema operativo, atualizam-se os algoritmos over the air, e assim obtém-se essa capacidade.
Para quem não está familiarizado com o tema, qual a diferença entre a computação atual e a quântica?
Hoje temos chaves criptográficas com um determinado comprimento e , obviamente, quando se adicionam números, torna-se mais difícil de quebrar. Mas com o tipo de criptografia atual que usamos, e mesmo que crie uma chave muito longa, acredita-se que o computador quântico a conseguirá quebrar. Isso significa que é preciso desenvolver outro tipo de criptografia, um tipo de algoritmo diferente que não se limita a acumular números e que o computador quântico acabaria por resolver.
O que se sabe sobre a forma como as empresas europeias estão a tratar a cibersegurança, estão conscientes das ameaças?
Não posso falar por todas as empresas, claro, trabalhamos muito com grandes e médias empresas e a maioria está consciente, o que não significa que esteja a tomar medidas. Diria que sim quanto a estarem conscientes, e assim-assim quanto a tomarem medidas. Como sempre, é uma questão de prioridades dentro das empresas. A cibersegurança muitas vezes é vista como algo onde se poupa, porque é algo que custa dinheiro e não se vê retorno imediato. Hoje há uma probabilidade razoável de acontecerem ataques, mesmo assim as empresas não fazem e até se podem questionar, de quanta cibersegurança precisa? É algo quase infinito, pode-se sempre adicionar mais coisas.
*o jornalista viajou a Paris a convite da Thales
Share this content:

Publicar comentário